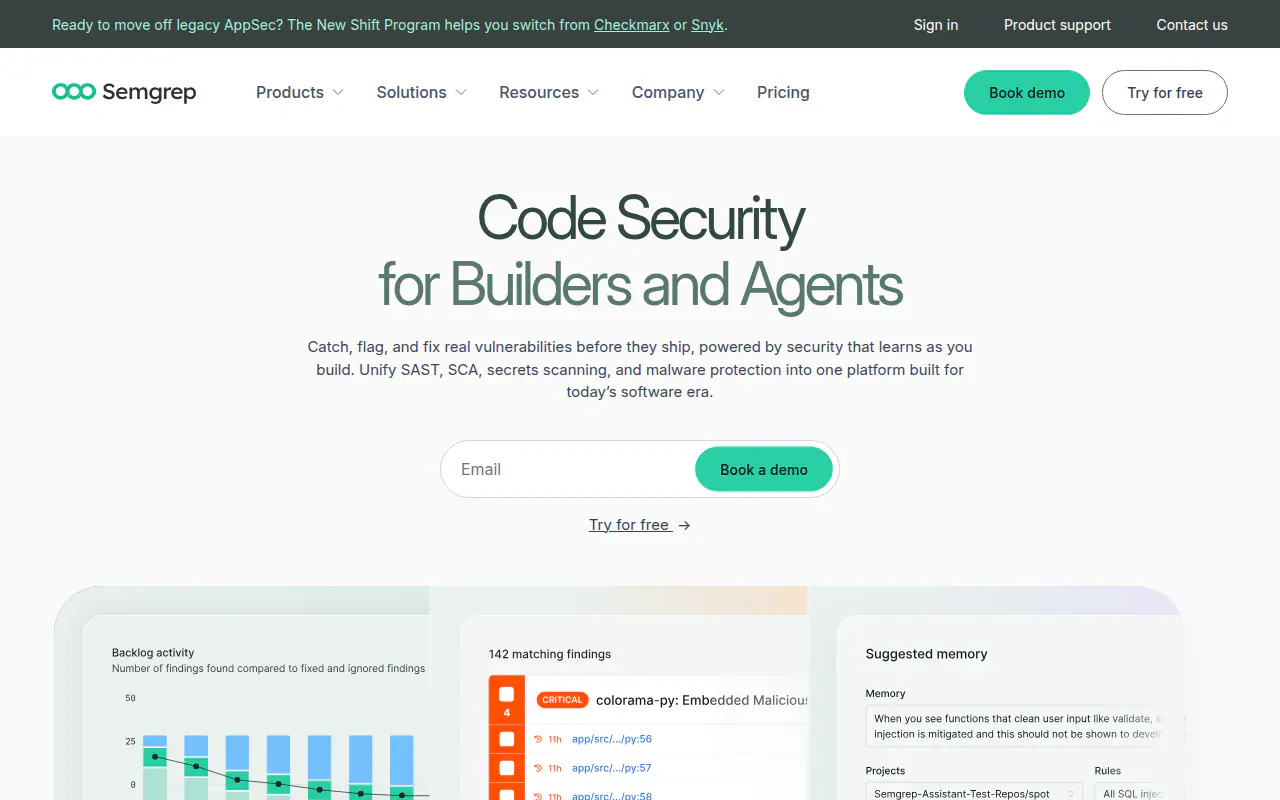
Semgrep analyse le code source à la recherche de problèmes de sécurité avec son moteur SAST, vérifie les dépendances open source pour les vulnérabilités et les logiciels malveillants, et détecte les secrets en dur. Des fonctions d'IA aident à trier et à corriger les résultats. Le moteur d'analyse est open source. Une édition gratuite avec analyse inter-fichiers est disponible pour les petites équipes, et les formules payantes sont tarifées par contributeur et par mois. L'entreprise propose un programme pour les équipes qui migrent depuis Checkmarx ou Snyk.
Catégories : Sécurité
Tags : SAST, SCA, Secrets, Open source
Suivez ces étapes pour commencer.
